1. 표준의 필요성
- 정보 유출 방지: 내부자, 외부 침입자에 의한 유출 등
- 개인정보 보호: 제공한 정보에 대한 권한 관리 필요
(어디에 사용되지? 삭제 요청했는데 완료됐을까? 내 정보가 유출되지 않을까?)
2. 표준의 개념
정보를 공유하고자하는 공유자끼리만 나누어 보유. 공유자 중 누구라도 보유 정보 파일 삭제 또는 공유대상 정보를 삭제하면 보관하고 있던 모든 정보가 무효화되어 정보를 복원할 수 없게 됨

[그림 1] 사진정보 분할 및 분할공유 예시도
Demo 보기

[그림 2] 해킹대비 정보 분할 및 분할공유 예시도
1) 시스템 구성도 및 절차 설명

※ 출처: 정보분할에 의한 바이오인식 정보 보호 표준 (그림 6-1)

2) 분할 방법 구분에 따른 정보 등록의 개념도

3. 표준의 적용
1) 개인(민감) 정보보호
‘정보이용자(보안관리자)’와‘개인정보 제공자’가 허용해야 해당 파일 열람 가능 – 개인정보는 데이터베이스(DB)외에 각 보안관리자, 개인정보 제공자가 분할된 일부 정보를 가지고 있을 수도 있음

[그림 3] 개인 정보보호 활용 예시
2) 공유 정보보호1
사진/동영상을 공유자들이 분할하여 저장·보유하며, 공유자가 모두 동의를 하면 해당 영상 파일이 조합을 이루어 종합본 열람 가능

[그림 4] 사진 정보 분할 및 분할공유 예시
3) 공유 정보보호2
대화방 참여자 모두 동의를 해야 대화내용을 열람 가능하며, 한 명이라도 동의하지 않으면 점선(분할된 정보를 나타냄)으로만 표시
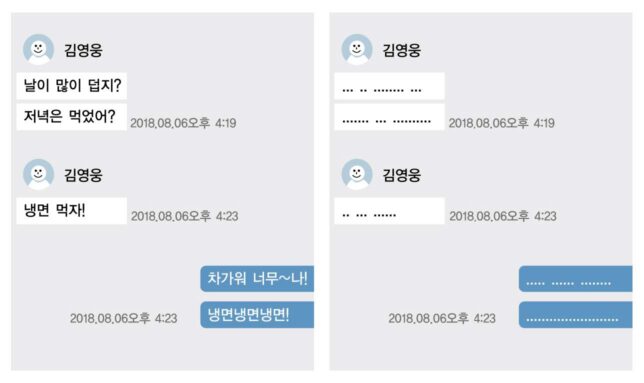
[그림 5] 채팅방 적용 예시
4) 보안인증
사용자와 보안 클라이언트 간 사용자 인증 요청 시, 분할키 전송/복원 과정을 거쳐 개인 인증 수행
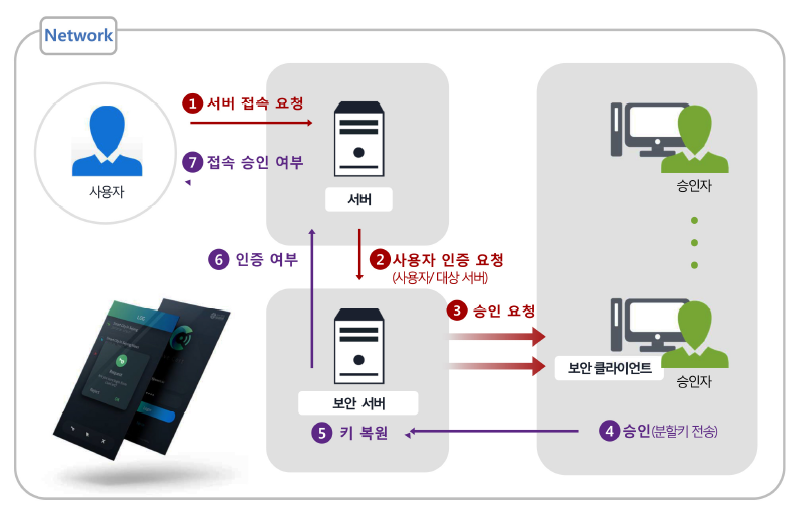
[그림 6] 개인인증 적용 예시